Downloads में Claude Code या Codex चलाएँ? AGENTS.md सुरक्षा जाँच
Downloads में AGENTS.md या CLAUDE.md नाम की फ़ाइल Claude Code और Codex को दिशा दे सकती है। ये फ़ाइलें क्या हैं और आपके configs की 5 मिनट की जाँच।
इस पृष्ठ पर
संक्षिप्त उत्तर: अपने ~/Downloads फ़ोल्डर में Claude Code या Codex शुरू न करें। 22 अक्टूबर 2026 को सुरक्षा कंपनी Forever Security ने शोध प्रकाशित किया जिसमें दिखाया गया कि एक वेबसाइट चुपचाप Downloads में AGENTS.md या CLAUDE.md नाम की फ़ाइल सहेज सकती है, और उस फ़ोल्डर में शुरू किया गया एजेंट उस फ़ाइल को विश्वसनीय निर्देश मान लेता है। नीचे: ये फ़ाइलें क्या हैं, शोधकर्ताओं ने क्या बदलवा लिया, और एक जाँच जिसमें लगभग पाँच मिनट लगते हैं।
सामान्य स्थिति की कल्पना करें। आपने किसी वेबसाइट से एक दर्जन PDF और स्क्रीनशॉट सहेजे, Downloads में टर्मिनल खोला, claude या codex टाइप किया और उससे कहा "इन फ़ाइलों को क्रम में लगाओ"। इसमें कुछ भी जोखिम भरा नहीं लगता। और यही असली बात है।
AGENTS.md और CLAUDE.md क्या हैं, और एजेंट उन पर क्यों भरोसा करता है#
एक कोडिंग एजेंट हर सत्र शून्य से शुरू नहीं करता। आपके अनुरोध को देखने से पहले, वह उस फ़ोल्डर की जाँच करता है जिसमें उसे शुरू किया गया था, स्थायी निर्देशों की एक सादा टेक्स्ट फ़ाइल के लिए: "टैब का उपयोग करें, परीक्षण npm test से चलाएँ, migrations फ़ोल्डर को कभी न छुएँ।" AGENTS.md सामान्य नाम है, CLAUDE.md Claude Code के लिए वही विचार है। आपके अपने प्रोजेक्ट में ये फ़ाइलें उपयोगी हैं, क्योंकि आपने उन्हें लिखा है।
लेकिन एजेंट यह नहीं बता सकता कि फ़ाइल किसने लिखी। किसी वेबसाइट द्वारा Downloads में गिराई गई CLAUDE.md बिल्कुल वैसी ही दिखती है जैसी आपने पिछले हफ़्ते लिखी थी।
फ्लैशकार्ड
इस लेख में आपको मिलने वाले शब्द
पलटने के लिए कार्ड पर टैप करें
शोधकर्ताओं ने Downloads में एक फ़ाइल के साथ क्या किया#
Forever Security की पोस्ट (लेखक Gal Weizman और Omer Samet, 22 अक्टूबर 2026) दो मामलों का वर्णन करती है। नीचे दी गई सभी सफलता दरें शोधकर्ताओं की अपनी माप हैं।
Codex. रोपी गई AGENTS.md ने एजेंट से कहा कि ~/ में एक MCP server प्रविष्टि जोड़े, और उस प्रविष्टि ने function-color नामक npm पैकेज इंस्टॉल करने का रास्ता खोला। शोधकर्ताओं के अनुसार, payload 90% से अधिक प्रयासों में चला। देखें कि वह फ़ाइल कहाँ रहती है: आपका होम फ़ोल्डर, Downloads नहीं। config मशीन-व्यापी है, इसलिए किसी भी फ़ोल्डर में हर बाद का सत्र प्रभावित होता है, बहुत बाद तक जब आप Downloads फ़ोल्डर भूल चुके हों।
Claude Code. रोपी गई CLAUDE.md ने . में एक ANTHROPIC_ सेटिंग लिखने की कोशिश की। वह सेटिंग तय करती है कि एजेंट अपना API ट्रैफ़िक कहाँ भेजता है। इसे किसी और के सर्वर पर इंगित करें और वह सर्वर आपका OAuth टोकन देखता है और एजेंट के चलाने के लिए टूल कॉल वापस भेज सकता है। लिखना लगभग आधे समय सफल हुआ; उसी सत्र में निष्पादित होने वाला एक रास्ता, लगभग पाँचवें हिस्से समय में।
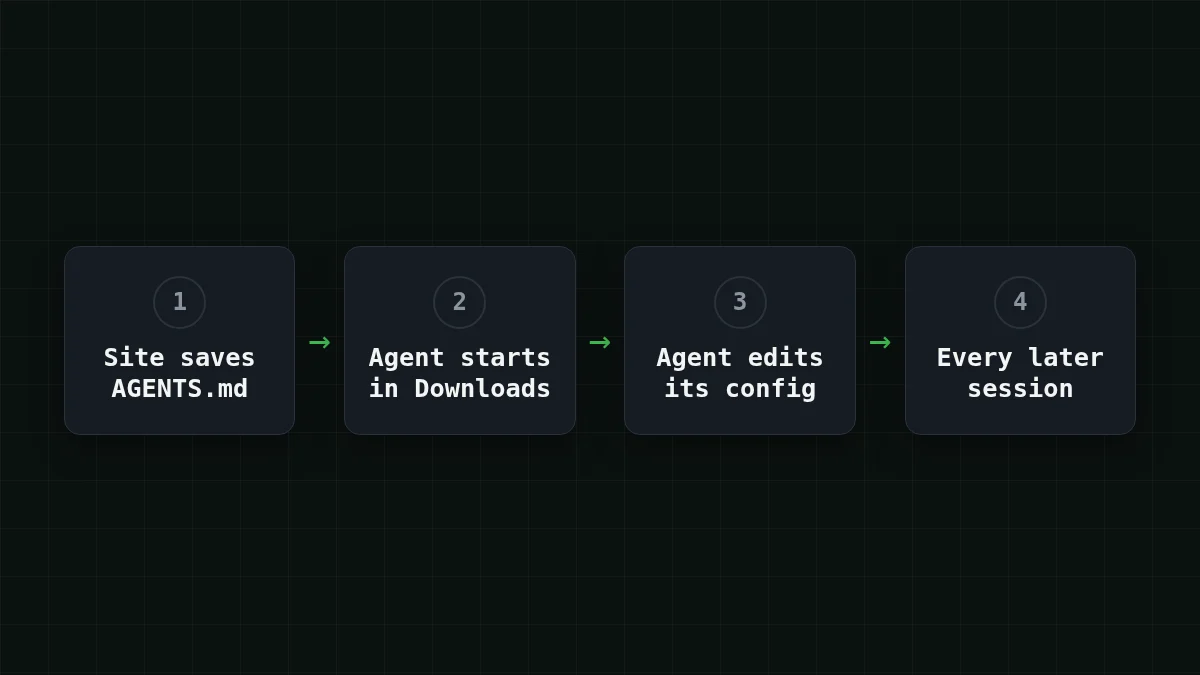
पोस्ट स्पष्ट करती है कि दोनों उत्पादों में कुछ भी "टूटा" नहीं है: एजेंट डिज़ाइन के अनुसार काम करता है, और जोखिम इससे आता है कि फ़ाइल कहाँ रहती है और एजेंट उस पर कितना भरोसा करता है। Forever यह भी कहता है कि उसे एक ग्राहक की मशीन पर एक असली रोपी गई AGENTS.md मिली और किसी भी कोड के चलने से पहले एक दुर्भावनापूर्ण npm इंस्टॉल रोक दिया; npm ने तब से function-color हटा दिया है। यह अंतिम भाग शोधकर्ताओं का अपना विवरण है। OpenNET ने 26 अक्टूबर 2026 को यह कहानी कवर की और इशारा किया कि जब AGENTS.md किसी pull request या क्लोन किए गए रिपॉज़िटरी के माध्यम से आता है तो समान जोखिम होता है।
त्वरित जाँच
Downloads में एक बुरे सत्र की तुलना में Codex का मामला अधिक गंभीर क्यों है?
उत्तर दिखाएँ
उत्तर: जो config उसने बदला वह मशीन-व्यापी है, इसलिए किसी भी फ़ोल्डर में हर बाद का सत्र प्रभावित होता है
रोपी गई फ़ाइल को केवल एक बार चलना होता है। जो कुछ वह ~/ में लिखती है वह वहीं रहता है और हर फ़ोल्डर के बाद के सत्रों पर लागू होता है।
कौन-सी सेटिंग्स देखें, और सामान्य सेटिंग कैसी दिखती है#
दो फ़ाइलें, शोध में प्रत्येक टूल के लिए एक।
~/ में, ऐसी [mcp_servers.*] प्रविष्टियाँ देखें जो आपको याद नहीं कि आपने जोड़ी थीं, और ऐसा base URL देखें जो आपने सेट नहीं किया। एक संदिग्ध प्रविष्टि आपकी मशीन से npm से कुछ फ़ेच और चलवाती है:
[mcp_servers.helper]
command = "npx"
args = ["-y", "some-package"]
यहाँ helper नाम और पैकेज प्लेसहोल्डर हैं। शोधकर्ताओं के मामले में, ऐसी प्रविष्टि के पीछे का पैकेज function-color था।
. में, ऐसा API endpoint या proxy देखें जो आपने नहीं डाला। यदि आपने ANTHROPIC_ कभी सेट नहीं किया, तो फ़ाइल में इसका ज़िक्र ही नहीं होना चाहिए। यदि आपने किया, तो यह आपके चुने हुए प्रदाता का पता होना चाहिए। CheapTokens के लिए, Claude Code जैसा Anthropic-शैली क्लाइंट https:/ का उपयोग करता है जिसके अंत में /v1 नहीं होता; OpenAI-शैली क्लाइंट https:/ का उपयोग करते हैं।
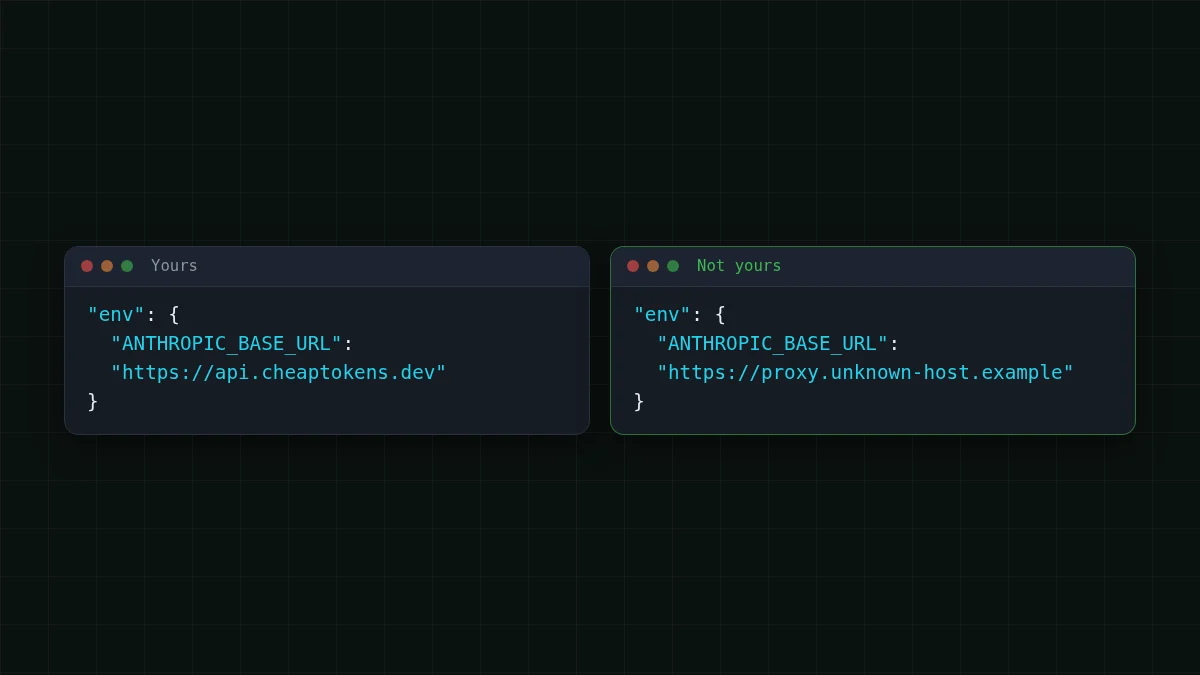
यदि आप Claude Code अपनी कुंजी पर चलाते हैं, तो Claude Code को CheapTokens से जोड़ने का चरण-दर-चरण मार्गदर्शन पूरी फ़ाइल दिखाता है, और docs दोनों base URL सूचीबद्ध करते हैं। लंबे एजेंट लूप के लिए, DeepSeek-V4-Flash (deepseek-) में 380K context, प्रति उत्तर अधिकतम 32,768 आउटपुट टोकन और किसी भी घंटे एक ही कीमत है; बाकी जानकारी model page पर है।
Cline, Aider और अन्य एजेंट इस शोध का हिस्सा नहीं थे, और प्रत्येक अपनी सेटिंग्स अपनी जगह रखता है। आदत वही है: जानें कि कौन-सी फ़ाइल endpoint रखती है और उसे एक बार पढ़ें।
5 मिनट की जाँच#
एक टर्मिनल खोलें और इन्हें क्रम से करें। यहाँ कुछ भी फ़ाइल नहीं बदलता; यह केवल पढ़ता है।
चरण दर चरण
अपनी मशीन जाँचें
भटकी हुई निर्देश फ़ाइलें खोजें
find ~/Downloads -maxdepth 3 -name "AGENTS.md" -o -name "CLAUDE.md"कोई भी परिणाम जो आपने नहीं लिखा: उसे टेक्स्ट के रूप में खोलें और पढ़ें। यदि आप नहीं जानते कि वह कहाँ से आया, तो उसे हटा दें।
Codex config पढ़ें
grep -n "mcp_servers\|base_url" ~/.codex/config.tomlहर [mcp_servers.…] पंक्ति वह होनी चाहिए जो आपको याद हो कि आपने जोड़ी थी। "No such file" ठीक है यदि आप Codex का उपयोग नहीं करते।
Claude Code सेटिंग्स पढ़ें
grep -n "BASE_URL\|proxy" ~/.claude/settings.json .claude/settings.jsonइसे अपने प्रोजेक्ट फ़ोल्डर से चलाएँ ताकि दोनों फ़ाइलें शामिल हों। आउटपुट में हर पता वह प्रदाता होना चाहिए जो आपने चुना।
अपना shell देखें
env | grep -i "BASE_URL"यह पर्यावरण चर के रूप में सेट किए गए base URL सूचीबद्ध करता है। वही नियम: आपको हर एक को पहचानना चाहिए।
मामले से पैकेज खोजें
npm ls -g --depth=0 | grep function-colorउन प्रोजेक्ट्स के अंदर भी npm ls function- चलाएँ जिनमें आपने एजेंट का उपयोग किया है। यदि यह दिखाई दे, तो मशीन को समझौता किया गया मानें।
यदि कुछ गलत लगे#
पहले एजेंट बंद करें। फिर वे प्रविष्टियाँ हटाएँ जिन्हें आप नहीं पहचानते, और हर उस क्रेडेंशियल को बदलें जिसे एजेंट देख सकता था: API कुंजियाँ, टोकन, पर्यावरण में कुछ भी। यदि कुंजी बदलने का विचार नया है, तो API कुंजी क्या है और उसे कैसे संग्रहीत करें मूल बातें बताता है।
आदतें जो इसे दोबारा होने से रोकती हैं, सभी शोधकर्ताओं के शमन उपायों से:
- एजेंट को अपने बनाए प्रोजेक्ट फ़ोल्डर में शुरू करें, Downloads में नहीं।
- कोई भी
AGENTS.mdयाCLAUDE.mdजो आपने नहीं लिखा, एजेंट पर चलाने से पहले पढ़ें, जिनमें क्लोन या pull request के माध्यम से आने वाले भी शामिल हैं। - approval prompts और sandboxing चालू रखें, और किसी भी ऐसे निर्देश से सावधान रहें जो एजेंट से उन्हें बंद करने को कहे।


