IA pour débutantsGuide
Vous lancez Claude Code ou Codex dans Downloads ? Vérification de sécurité AGENTS.md
Un fichier nommé AGENTS.md ou CLAUDE.md dans Downloads peut piloter Claude Code et Codex. Ce que sont ces fichiers et une vérification de 5 minutes de vos configurations.
Sur cette page
Réponse courte : ne lancez pas Claude Code ni Codex dans votre dossier ~/Downloads. Le 22 octobre 2026, la société de sécurité Forever Security a publié des recherches montrant qu'un site web peut enregistrer silencieusement un fichier nommé AGENTS.md ou CLAUDE.md dans Downloads, et qu'un agent démarré dans ce dossier traite ensuite ce fichier comme des instructions de confiance. Ci-dessous : ce que sont ces fichiers, ce que les chercheurs ont réussi à modifier, et une vérification qui prend environ cinq minutes.
Imaginez la version ordinaire. Vous avez enregistré une douzaine de PDF et de captures d'écran depuis un site web, ouvert un terminal dans Downloads, tapé claude ou codex et demandé de « trier ces fichiers ». Rien là-dedans ne semble risqué. Et c'est là le piège.
Ce que sont AGENTS.md et CLAUDE.md, et pourquoi l'agent les croit#
Un agent de codage ne démarre pas chaque session de zéro. Avant de regarder votre demande, il vérifie dans le dossier où il a été démarré la présence d'un fichier texte d'instructions permanentes : « utilise des tabulations, lance les tests avec npm test, ne touche jamais au dossier migrations. » AGENTS.md est le nom générique, CLAUDE.md est la même idée pour Claude Code. Dans votre propre projet, ces fichiers sont utiles, parce que c'est vous qui les avez écrits.
L'agent ne peut pas savoir qui a écrit un fichier, en revanche. Un CLAUDE.md qu'un site web a déposé dans Downloads ressemble exactement à celui que vous avez écrit la semaine dernière.
Cartes mémo
Mots que vous rencontrerez dans cet article
Touchez une carte pour la retourner
Ce que les chercheurs ont fait avec un fichier dans Downloads#
Le billet de Forever Security (auteurs Gal Weizman et Omer Samet, 22 octobre 2026) décrit deux cas. Tous les taux de réussite ci-dessous sont les mesures des chercheurs eux-mêmes.
Codex. Le AGENTS.md planté demandait à l'agent d'ajouter une entrée de serveur MCP dans ~/, et cette entrée menait à l'installation d'un paquet npm appelé function-color. Selon les chercheurs, la charge utile s'est exécutée dans plus de 90 % des tentatives. Regardez où vit ce fichier : votre dossier personnel, pas Downloads. La configuration est à l'échelle de la machine, donc chaque session ultérieure dans n'importe quel dossier est affectée, bien longtemps après que vous avez oublié le dossier Downloads.
Claude Code. Le CLAUDE.md planté tentait d'écrire un réglage ANTHROPIC_ dans .. Ce réglage décide où l'agent envoie son trafic API. Pointez-le vers le serveur de quelqu'un d'autre et ce serveur voit votre jeton OAuth et peut renvoyer des appels d'outils que l'agent exécutera. L'écriture a réussi environ une fois sur deux ; un chemin qui s'exécutait dans la même session, environ une fois sur cinq.
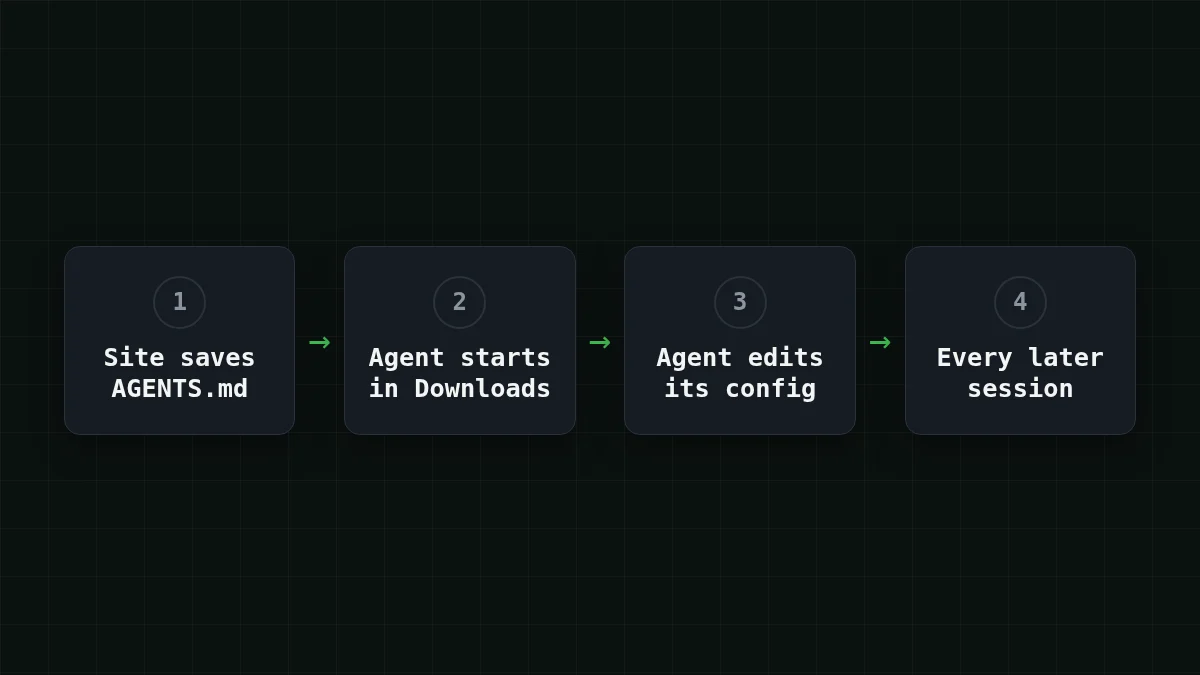
Le billet précise clairement que rien n'est « cassé » dans l'un ou l'autre produit : l'agent fonctionne comme prévu, et le risque vient de l'endroit où se trouve le fichier et de la confiance que l'agent lui accorde. Forever indique aussi avoir trouvé un vrai AGENTS.md planté sur la machine d'un client et avoir arrêté une installation npm malveillante avant que le moindre code ne s'exécute ; npm a depuis retiré function-color. Cette dernière partie est le récit des chercheurs eux-mêmes. OpenNET a couvert l'affaire le 26 octobre 2026 et signale un risque similaire lorsqu'un AGENTS.md arrive via une pull request ou un dépôt cloné.
Vérification rapide
Pourquoi le cas Codex est-il pire qu'une mauvaise session dans Downloads ?
Afficher la réponse
Réponse: La configuration qu'il a modifiée est à l'échelle de la machine, donc chaque session ultérieure dans n'importe quel dossier est affectée
Le fichier planté n'a besoin de s'exécuter qu'une fois. Ce qu'il écrit dans ~/ y reste et s'applique aux sessions ultérieures dans chaque dossier.
Quels réglages examiner, et à quoi ressemble un réglage normal#
Deux fichiers, un pour chaque outil de la recherche.
Dans ~/, cherchez les entrées [mcp_servers.*] dont vous ne vous souvenez pas de l'ajout, et une base URL que vous n'avez pas définie. Une entrée suspecte fait que votre machine récupère et exécute quelque chose depuis npm :
[mcp_servers.helper]
command = "npx"
args = ["-y", "some-package"]
Le nom helper et le paquet ici sont des exemples fictifs. Dans le cas des chercheurs, le paquet derrière une telle entrée était function-color.
Dans ., cherchez un point de terminaison API ou un proxy que vous n'avez pas mis là. Si vous n'avez jamais défini ANTHROPIC_, le fichier ne devrait pas le mentionner du tout. Si vous l'avez fait, ce devrait être l'adresse du fournisseur que vous avez choisi. Pour CheapTokens, un client de style Anthropic comme Claude Code utilise https:/ sans /v1 à la fin ; les clients de style OpenAI utilisent https:/.
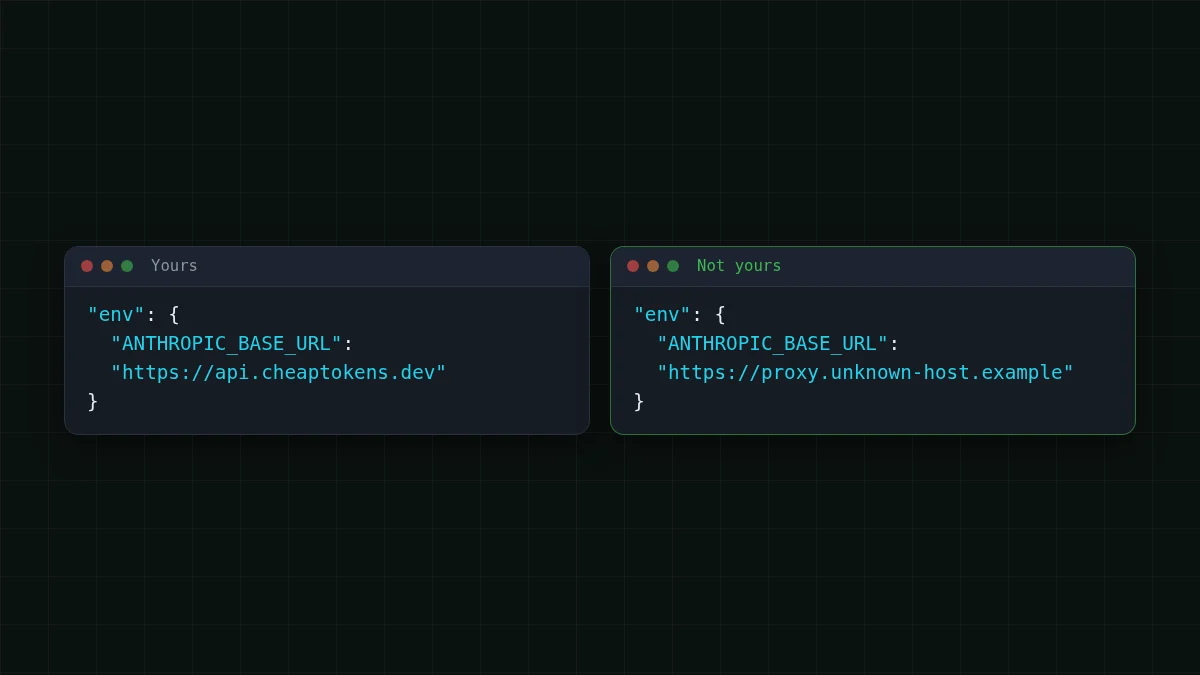
Si vous exécutez Claude Code avec votre propre clé, le pas-à-pas pour connecter Claude Code à CheapTokens montre le fichier complet, et la documentation liste les deux base URLs. Pour les longues boucles d'agent, DeepSeek-V4-Flash (deepseek-) dispose d'un contexte de 380K, jusqu'à 32 768 jetons de sortie par réponse et d'un prix unique à toute heure ; la page du modèle contient le reste.
Cline, Aider et d'autres agents ne faisaient pas partie de cette recherche, et chacun conserve ses réglages à son propre endroit. L'habitude est la même : savoir quel fichier contient le point de terminaison et le lire une fois.
La vérification en 5 minutes#
Ouvrez un terminal et suivez ces étapes dans l'ordre. Rien ici ne modifie un fichier ; cela ne fait que lire.
Étape par étape
Vérifiez votre machine
Trouver les fichiers d'instructions égarés
find ~/Downloads -maxdepth 3 -name "AGENTS.md" -o -name "CLAUDE.md"Tout résultat que vous n'avez pas écrit : ouvrez-le en texte et lisez-le. Si vous ne savez pas d'où il vient, supprimez-le.
Lire la configuration Codex
grep -n "mcp_servers\|base_url" ~/.codex/config.tomlChaque ligne [mcp_servers.…] devrait être quelque chose dont vous vous souvenez de l'ajout. « No such file » est normal si vous n'utilisez pas Codex.
Lire les réglages de Claude Code
grep -n "BASE_URL\|proxy" ~/.claude/settings.json .claude/settings.jsonExécutez-le depuis votre dossier de projet pour que les deux fichiers soient couverts. Chaque adresse dans la sortie devrait être un fournisseur que vous avez choisi.
Examinez votre shell
env | grep -i "BASE_URL"Cela liste les base URLs définies comme variables d'environnement. Même règle : vous devriez reconnaître chacune d'elles.
Cherchez le paquet du cas
npm ls -g --depth=0 | grep function-colorLancez aussi npm ls function- dans les projets où vous avez utilisé un agent. S'il apparaît, considérez la machine comme compromise.
Si quelque chose semble anormal#
Fermez d'abord l'agent. Ensuite, supprimez les entrées que vous ne reconnaissez pas, et renouvelez chaque identifiant que l'agent pouvait voir : clés API, jetons, tout ce qui se trouve dans l'environnement. Si l'idée de renouveler une clé est nouvelle pour vous, ce qu'est une clé API et comment la stocker couvre les bases.
Des habitudes pour éviter que cela ne se reproduise, toutes issues des mesures d'atténuation des chercheurs :
- Démarrez les agents dans un dossier de projet que vous avez créé vous-même, pas dans Downloads.
- Lisez tout
AGENTS.mdouCLAUDE.mdque vous n'avez pas écrit avant de lancer un agent dessus, y compris ceux qui arrivent via un clone ou une pull request. - Gardez les invites d'approbation et le bac à sable activés, et méfiez-vous de toute instruction qui demande à l'agent de les désactiver.


